
Keysight IXIA IxLoad IPsec and Network Access Test — решение
ТЕХНИЧЕСКОЕ ОПИСАНИЕ
IxLoad — IPSEC and Network Access Test
Обеспечьте плавный переход при росте благодаря предварительному тестированию
Проблема: управление ростом числа абонентов и гарантиями SLA
Рост числа абонентов и стремительное расширение набора услуг создают серьёзную нагрузку на существующие сети доступа. Поставщики услуг пытаются управлять сетями, тщательно планируя ёмкость и учитывая переход на IPv6. Однако при наличии абонентов разных типов — от домашних пользователей широкополосного доступа с PPPoE или DHCP до удалённых сотрудников с IPsec и предприятий с выделенными арендованными линиями — трудно оценить влияние нестабильности сети в процессе её расширения. Управляемый рост означает предотвращение отказов и переподъёмов интерфейсов, а также контроль качества восприятия (QoE) для сервисов реального времени и критически важных бизнес-приложений по мере развития сети доступа.
Решение: масштабируемое эмуляционное тестирование для динамичных и устойчивых сетей доступа
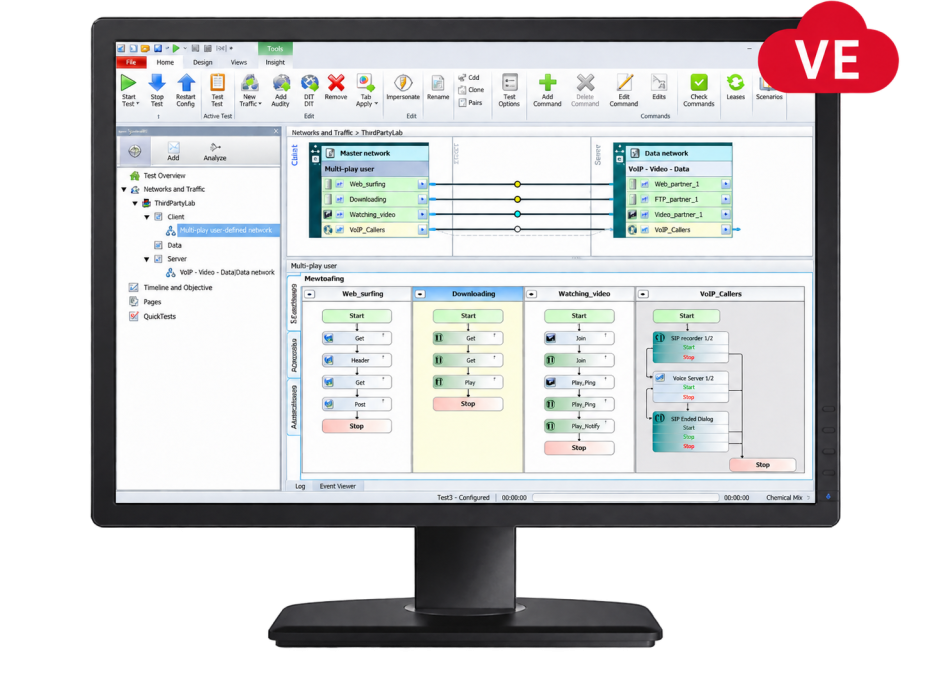
Для высокопроизводительных multiservice-сетей поставщикам услуг необходима предэксплуатационная проверка, включающая реалистичное моделирование динамического поведения абонентов, получающих доступ к сети. Решение IxLoad Network Access and VPN предоставляет богатый набор эмуляций с динамическим поведением интерфейсов, добавляя новое измерение реалистичности абонентов и сети при тестировании устройств, учитывающих прикладной трафик.
Основные преимущества
Ключевые особенности: Keysight IXIA IxLoad IPsec and Network Access Test — решение тестирования IPsec и сетевого доступа
Поддерживаемые технологии сетевого доступа и VPN
| Технология | Протоколы |
|---|---|
| Широкополосный доступ | DHCP, PPPoE, PPTP, L2TP и GRE |
| Переход на IPv6 | DSLite, 6RD и SLAAC |
| Аутентификация | 802.1x, EAP over UDP и NAC |
| Безопасность/VPN | IPsec |
Динамическая плоскость управления (DCP)
DCP динамически создаёт и удаляет интерфейсы во время тестирования. При использовании DCP каждый интерфейс создаётся одновременно с появлением нового абонента, а прикладной трафик начинает передаваться сразу после настройки интерфейса, воспроизводя реальное поведение абонента.

Эмулируемые пользователи динамически подключаются к сети и отключаются от неё, как в реальных условиях.

DCP в контексте временной шкалы теста
Порог отказов сети (NFT)
NFT работает совместно с DCP и позволяет IxLoad продолжать выполнение тестов даже при отказе части интерфейсов во время теста. Порог отказов задаёт допустимое количество отказов, при превышении которого тест прерывается.
| Сетевые функции | |
|---|---|
| Режимы Dynamic Control Plane | •Создать интерфейс в начале теста (статический режим). •Создать интерфейс вместе с пользователем. •Удалить интерфейс вместе с пользователем. •Создать интерфейс в начале и удалить в конце списка команд. |
| Network Failure Threshold | •Максимальный процент отказов сетевых интерфейсов, при котором тест продолжает выполняться. |
| Поддерживаемые сетевые протоколы | •DHCP •PPPoE •PPTP •L2TP •IPsec |
| Поддерживаемые прикладные протоколы | •HTTP •FTP •IMAP •POP3 •SMTP •DNS •StetelessPeer •RTSP •SIP |
Технические характеристики: Keysight IXIA IxLoad IPsec and Network Access Test — решение тестирования IPsec и сетевого
| IPsec | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | Режим инициатора и ответчика |
| Особенности | •Высочайшие в отрасли производительность и ёмкость с аппаратными семействами CloudStorm и PerfectStorm. •Поддержка большинства распространённых алгоритмов шифрования, хеширования и аутентификации. •Полный набор методик эталонного тестирования IPsec (IPsec QuickTests). •Измерение производительности и ёмкости плоскости управления и плоскости данных. •Формирование реального прикладного трафика через зашифрованные туннели. •Динамические варианты создания и удаления туннелей. •Поддержка IKEv1, IKEv2 и ручного задания ключей. •Интегрированные мастера настройки IPsec. •Сценарии site-to-site и удалённого доступа. •Подробная диагностика и статистика для каждого туннеля. |
| Поддерживаемые прикладные протоколы | •HTTP •FTP •IMAP •POP3 •SMTP •DNS •StetelessPeer •RTSP •SIP |
| QuickTests | •IPSec Tunnel Setup Rate •IPSec Tunnel Capacity •IPSec RFC2544 Throughput/Latency •IPSec RFC2544 Frame Loss •IPSec RFC2544 Soak |
| Методы задания ключей | •IKEv1 •IKEv2 •Ручное задание ключей |
| Параметры IPsec — IKE Phase1/AUTH_SA | •Основной и агрессивный режимы •Алгоритмы хеширования: •HMAC-MD5 •HMAC-SHA1 •AES-XCBC-MAC-96 (RFC3566) •HMAC-SHA256 •HMAC-SHA384 •HMAC-SHA512 •Алгоритмы шифрования: •DES •3DES •AES-128-CBC •AES-192-CBC •AES-256-CBC •AES-128-GCM ICV 8/12/16 •AES-192-GCM ICV 8/12/16 •AES-256-GCM ICV 8/12/16 •Несколько предложений (Multiple Proposals) •Аутентификация пользователя Xauth •Назначение адресов ModeCFG •Предлагаемый IP-адрес IKEv2 •Псевдослучайные функции: •HMAC-MD5 •HMAC-SHA1 •AES-XCBC •HMAC-SHA256 •HMAC-SHA384 •HMAC-SHA512 |
| Параметры IPsec — Phase 2/CHILD_SA | •AH, ESP, AH+ESP •Туннельный режим •Транспортный режим •Алгоритмы хеширования: •HMAC-MD5-96 •HMAC-SHA1-96 •HMAC-SHA256-128 •HMAC-SHA384-192 •HMAC-SHA512-256 •Алгоритмы шифрования: •NULL •DES и 3DES •AES-128-CBC •AES-192-CBC •AES-256-CBC •AES-128-GCM ICV 8/12/16 •AES-192-GCM ICV 8/12/16 •AES-256-GCM ICV 8/12/16 •AES-128-GMAC •AES-192-GMAC •AES-256-GMAC •Несколько предложений (Multiple Proposals) •Perfect Forward Secrecy (PFS) •Согласование срока действия и повторное создание ключей •IKEv1: несколько Phase2 SA в рамках одного Phase1 SA •IKEv2: несколько ChildSA в рамках одного IKE SA |
| Метод аутентификации | •Предварительно общий ключ •Сертификаты RSA, ECDSA и DSA: •Ключи RSA длиной 512, 1024, 2048, 4096 и 8192 бит •Prime256v1, secp384r1, secp521r1 для ECDSA •Цепочки сертификатов •EAP (MD5, SIM, TLS, AKA, GTC): •EAP с PreSharedKeys •EAP с сертификатами •Только EAP |
| Управление сертификатами | •SCEP (Simple Certificate Enrollment Protocol) •CMPv2 (Certificate Management Protocol) •CRL (Certificate Revocation List) •OSCP (Online Status Certificate Protocol) |
| Группы DH | •DH-01 (MODP-768) •DH-02 (MODP-1024) •DH-05 (MODP-1536) •DH-14 (MODP-2048) •DH-15 (MODP-3072) •DH-16 (MODP-4096) •DH-17 (MODP-6144) •DH-18 (MODP-8192) •DH-19 (ECP-256) •DH-20 (ECP-384) •DH-21 (ECP-512) •DH-22 (MODP-1024-S160) •DH-23 (MODP-2048-S224) •DH-24 (MODP-2048-S256) •DH-25 (ECP-192) •DH-26 (ECP-224) •DH-27 (ECP-224) •DH-28 (ECP-256) •DH-29 (ECP-384) •DH-30 (ECP-512) |
| Функции IPsec | •Сценарии тестирования Site to Site и Remote Access •Режимы инициатора и ответчика IPsec •Поддержка VLAN и QnQ •NAT-T •Предварительная фрагментация IPsec •Постфрагментация IPsec •Initial contact payload •Перенаправление IKEv2 •Несколько Traffic Selectors (IKEv2) •IPsec over GRE •Несколько P2 over P1 |
| Управление туннелями | •Создание и удаление туннелей •Постоянные и непостоянные туннели •Flapping IPsec-туннелей (динамические сессии) •Dead peer detection (DPD) •Повторная инициализация туннеля •Extended Sequence Number •Поддержка повторного создания ключей •Таймеры повторной передачи сообщений IKE •NAT Traversal (NAT-T) •Согласование срока действия (IKEv1) •Повторное создание ключей |
| Адресация | •IPv4/IPv4 •IPv6/IPv6 •IPv4/IPv6 •IPv6/IPv4 •Один или несколько хостов за каждым эмулируемым шлюзом •Уникальный MAC-адрес для каждого эмулируемого шлюза •Уникальный VLAN для каждого эмулируемого шлюза •Поддержка Virtual Router (Emulated Router) |
| RFC | •RFC 2394, IP Compression (алгоритм DEFLATE) •RFC 2401, Security Architecture for the Internet Protocol •RFC 2402, IP Authentication Header •RFC 2406, IP Encapsulating Security Payload (ESP) •RFC 2407, The Internet IP Security Domain of Interpretation for ISAKMP •RFC 2408, Internet Security Association and Key Management Protocol (ISAKMP) •RFC 2409, The Internet Key Exchange (IKE) •RFC3566, The AES-XCBC-MAC-96 Algorithm and Its Use With IPsec •RFC 3715, IPsec-Network Address Translation (NAT) Compatibility Requirements •RFC 3748, Extensible Authentication Protocol (EAP) •RFC 3947, Negotiation of NAT-Traversal in the IKE •RFC 3948, UDP Encapsulation of IPsec ESP Packets •RFC 7296, Internet Key Exchange (IKEv2) Protocol •RFC 5996, An Extension for EAP-Only Authentication in IKEv2 •RFC 4304, Extended Sequence Number |
| Статистика | •Глобальная статистика IPsec (все порты и каждый тестовый порт) •Статистика IPsec для каждого туннеля |
| DHCP | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | Клиент и сервер |
| Особенности | •Скорость создания и удаления — начальная скорость, шаг увеличения, конечная скорость, максимальное число незавершённых процедур. •Таймеры ожидания и повторной передачи — начальный тайм-аут Discover, коэффициент тайм-аута, число повторных попыток. •Настраиваемые UDP-порты клиента и сервера. •Предлагаемое время аренды. •Максимальный размер сообщения DHCP. |
| Команды | •IPv4 — discover, request, renew, decline, release, inform •IPv6 — solicit, request, confirm, renew, rebind, release, reconfigure |
| Relay Agent | •DHCP relay agent (Option 82): •Эмуляция нескольких relay agent •Эмуляция доверенного сетевого элемента •Circuit ID, remote ID — поддержка генератора последовательностей •Удалённый DHCP-сервер |
| Функции IPv6 | •Тип IA — permanent, temporary, prefix delegation (PD) •DUID — LLT, LL, EN •DHCP relay agent |
| Типы конструктора Option Set | •Шестнадцатеричный •Нулевой длины •Логический •8-, 16- и 32-битное целое •Префикс IPv4 и IPv6, список •Адрес IPv4 и IPv6, список |
| Список параметров по умолчанию | •Значение маски подсети (1) •Смещение времени в секундах от UTC (2) •Адреса маршрутизаторов (3) •Адреса DNS-серверов (6) •Строка имени хоста (12) •DNS-имя клиента (15) •Размер MTU интерфейса (26) •Все подсети локальные (27) •Широковещательный адрес (28) •Выполнять обнаружение маски (29) •Выполнять обнаружение маршрутизатора (31) •Тайм-аут ARP-кэша (35) •Информация производителя (43) •Запрашиваемый IP-адрес (50) •Время аренды IP-адреса (51) •Время продления DHCP (T1) (58) •Время повторной привязки DHCP (T2) (59) •Информация класса пользователя (77) •DHCP relay agent (82) •End (255) •IPv6 rapid commit (14) •IPv6 user class (15) •IPv6 vendor class (16) •IPv6 vendor specific info (17) •IPv6 reconfigure accept (20) •IPv6 agent remote ID (37) •IPv6 agent subscriber ID (38) •IPv6 agent echo request (43) •IPv6 custom option (99) |
| RFC | •RFC 2131 Dynamic Host Configuration Protocol •RFC 1534 Interoperation Between DHCP and BOOTP •RFC 2132 DHCP Options and BOOTP Vendor Extensions •RFC 3046 DHCP Relay Agent Information Option •RFC 3315 Dynamic Host Configuration Protocol for IPv6 (DHCPv6). •RFC 3319 Dynamic Host Configuration Protocol (DHCPv6) Options for Session Initiation Protocol (SIP) Servers •RFC 3633 IPv6 Prefix Options for DHCP version 6 •RFC 3646 DNS Configuration options for Dynamic Host Configuration Protocol for IPv6 (DHCPv6) •RFC 3736 Stateless Dynamic (DHCP) Service for IPv6 |
| Статистика | •Общее состояние сессий •Discovers and Offers •Скорости создания и удаления сессий |
| PPPoE | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | Инициатор и терминатор |
| Особенности | •Полный стек PPP. •Поддержка PPPoE, PPPoEoV, PPPoEoQnQ. •Поддержка VLAN и QinQ. •Управление сессиями — скорости создания и удаления, максимальное число незавершённых процедур. •LCP link control, IPCP network control и NCP address control. •Параметры DNS, включая первичный и вторичный DNS. •Группы доменов для направления трафика доступа на сетевой порт. |
| Параметры | •Требуемый MRU. •Keep alive — включение/отключение request/reply, интервал KA. •Тайм-аут конфигурации LCP и число повторов. •Таймеры NCP и число повторных попыток. •Аутентификация — none, CHAP, PAP с уникальными учётными данными каждого пользователя. •Тип и имя сервиса. •Тип, имя и MAC Access Concentrator. •Возможность повторного дозвона с тайм-аутом. |
| RFC | •RFC 1661 PPP •RFC 2516 PPPoE •RFC 1332 IPCP •RFC 1334 PAP •RFC 1570 LCP Extensions •RFC 1994 CHAP |
| Статистика | •Общее состояние сессий •Аутентификация •Установление и обслуживание •NCP IPCP •Задержка |
| L2TP | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | Инициатор и терминатор |
| Особенности | •Полный стек эмуляции L2TPv2 LAC и LNS. •Поддержка L2TPoE. •Несколько PPP-сессий в одном L2TP-туннеле. •Управление сессиями — скорости создания и удаления, максимальное число незавершённых процедур. •Параметры DNS, включая первичный и вторичный DNS. |
| Параметры | •Управление количеством PPP-сессий на туннель. •Запросы и ответы Hello. •Настройка типа и возможностей bearer. •Возможность повторного дозвона, тайм-аут повторного дозвона. |
| RFC | RFC 2661 L2TPv2 |
| Статистика | •Общее состояние сессий •Аутентификация •Установление и обслуживание •PPP •L2TP Call Mgmt and Control •L2TP Tunnel •NCP IPCP •Задержка |
| 6RD | |
| Эмуляция | Инициатор и терминатор |
| Особенности | •Эмуляция элементов CE и BR. •Несколько хостов на CE. •Управление сессиями — управление ARP. |
| Параметры | •Хосты на CE •Префикс 6rd •Длина префикса 6rd •Длина маски IPv4 •IPv4-адрес BR |
| RFC | RFC 5969, Rapid Deployment on IPv4 Infrastructures (6rd) |
| Статистика | •Neighbor Discovery •6rd General — отправленные пакеты •6rd General — принятые пакеты •6rd General — отброшенные пакеты |
| DSLite | |
| Эмуляция | Инициатор и терминатор |
| Особенности | •Эмуляция элементов B4 и AFTR. •Несколько хостов на B4. •Опциональное повторное использование IP-адресов хостов между B4. •Фрагментация и сборка. •Управление сессиями. •Стек DSLite с подключаемым модулем PCP Client. |
| Параметры | •Хосты на B4 •IP-адрес хоста •Шаг IP-адреса хоста •IP-адрес AFTR |
| RFC | RFC 6333, Dual-Stack Lite Broadband Deployments Following IPv4 Exhaustion |
| Статистика | •Neighbor Discovery •DSLite General — отправленные пакеты •DSLite General — принятые пакеты •DSLite General — отброшенные пакеты •DSLite General — фрагментация |
| IPv6 Autoconfiguration (SLAAC) | |
| Эмуляция | Инициатор |
| Особенности | •IPv6 Stateless Address Autoconfiguration. •DHCPv6 Stateless Client. •IPv6 Neighbor Discovery. •Duplicate Address Detection (DAD). •Управление сессиями — скорость создания. |
| Параметры | •Случайный адрес для DAD. •Адрес и шаг для DAD. |
| RFC | RFC 4862, IPv6 stateless address autoconfiguration |
| Статистика | •IPv6 SLAAC Global Statistics •IPv6 SLAAC Range Statistics •IPv6 SLAAC Per-Session Statistics |
| Port Control Protocol (PCP) | |
| Эмуляция | Инициатор |
| Особенности | •MAP Opcode. •Незапрошенный unicast ANNOUNCE (Rx). •PCP Helper. •Управление сессиями — скорость создания. •Скорости создания и удаления — скорости процедур Initiation и Release. •Max Outstanding Procedures — Initiation и Release. •Таймеры ожидания и повторной передачи — Initial Retransmission Time, Retransmission Count, Retransmission Time, Retransmission Duration. |
| Параметры | •IP PCP-сервера •Запрашиваемый срок действия •PREFER_FAILURE •Filter •Предлагаемый внешний IP и порт •Режим DS-Lite (Encapsulated или Plain) •Нулевой порт в запросе Delete •Не продлевать mappings •Принудительный срок действия сессии •Нулевой Third Party IP для Delete |
| RFC | pcp-draft 25, PCPv1 |
| Статистика | •PCP General •PCP Rates Control •PCP Latency Buckets •PCP Error •PCP Per-Session |
| PPTP | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | •PPTP Network Server (PNS) •PPTP Access Concentrator (PAC) |
| Особенности | •Outgoing-Call-Request •Outgoing-Call-Reply •Управление сессиями — скорости создания и удаления, максимальное число незавершённых процедур. •LCP link control, IPCP network control и NCP address control. •Параметры DNS, включая первичный и вторичный DNS. •Группы доменов для направления трафика доступа на сетевой порт. |
| Параметры | •Требуемый MRU. •Keep alive — включение/отключение request/reply, интервал KA. •Тайм-аут конфигурации LCP и число повторов. •Таймеры NCP и число повторных попыток. •Аутентификация — none, CHAP, PAP с уникальными учётными данными каждого пользователя. •Тип и имя сервиса. •Тип, имя и MAC Access Concentrator. •Возможность повторного дозвона с тайм-аутом. |
| RFC | •RFC 2637 Point-to-Point Tunneling Protocol (PPTP)RFC 1332 IPCP •RFC 1334 PAP •RFC 1570 LCP Extensions •RFC 1994 CHAP |
| Статистика | •Общее состояние сессий •Аутентификация •Установление и обслуживание •NCP IPCP •Задержка |
| 802.1x | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | Эмуляция 802.1x supplicant с NAC и без NAC |
| Протоколы аутентификации | MD5, TLS, TTLS (MSHCAPv2), PEAPv0, PEAPv1, PEAPv1 + NAC (MSCHAPv2), FAST, FAST + NAC (MSCHAPv2, GTC) |
| Параметры | •Метод аутентификации •Имя пользователя и пароль •Имя хоста и пароль •Режим аутентификации хоста •Последовательность NAC •Setup Rate — Max Rate и Max Outstanding •Teardown Rate — Max Rate •Protocol Parameters: •Authentication Period •Start Period •Max Start •Successive Start •Fragment Size •Session Parameters: •DUT Test Mode •Machine Auth Prefix •Authorized on No Response •Disable sending Logoff •Always use multicast •Use VLAN to identify the supplicant •Wait Before Run •Certificate Options: •Run-Time Certificate Generation •Certificate Server URL •NAC: •Posture List •Application State List •Posture Sequence List |
| EAPoUDP | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | Хосты, пытающиеся получить доступ к сети через EAPoUDP |
| Режимы NAC | •NAC-L2-IP (switch port), также известный как NAC LAN Port IP (LPIP) •NAC-L3-IP (router port), также известный как NAC Gateway IP (GWIP) |
| Протоколы аутентификации | •PEAPv1 + NAC •FAST + NAC |
| Параметры | •Метод аутентификации •Имя пользователя •Пароль пользователя •Имя хоста •Пароль хоста •Режим аутентификации хоста •Последовательность NAC •Setup Rate: •Max Rate •Max Outstanding •Protocol Parameters: •Wait for Completion •Trigger Origin •Trigger Type •Trigger Count •Cookie Size •Timeout •Fragment Size •Port •ChangeNacResponse •NAC: •Posture List •Application State List •Posture Sequence List •Wait Before Run |
| WebAuth | |
| Поддержка IP | IPv4 и IPv6 |
| Эмуляция | Хосты, пытающиеся получить доступ к веб-серверам |
| Особенности | •Эмуляция аутентификации хоста через Web Authentication. •Веб-аутентификация с использованием следующих HTML-страниц: •Login Page •Success Page •Login-Fail Page •WebAuth ARP Control — полезно для IP-коммутаторов, использующих ARP-запросы для определения активности хоста на порту. |
| Параметры | •Входные значения, например имя пользователя и пароль. •Ожидаемый результат: •Success •Failure •Setup Rate: •Max Rate •Enable Max Outstanding •Max Outstanding •Protocol Parameters: •Wait for Completion •Renew DHCP After Successful Authentication •Protocol Type •Port Number •Response Delay •Number of Retries •URL & Fields: •Request URL •Redirect Login URL •Redirect Failure URL •Authentication: •Success Text •Failure Text •Timeout •Policy Check: •Perform Policy Check •Success Text Timeout •ARP Control |
Варианты платформ
Дополнительная информация о вариантах платформы IxNetwork доступна на сайте Keysight.
| Виртуальная платформа | |
| Публичное облако | •IxLoad on AWS •IxLoad on Azure •IxLoad on GCP •IxLoad on Oracle |
| Шасси / контроллер | |
| Нагрузочные модули | •CloudStorm Fusion 10GE, 40GE, 25GE и 100GE •CloudStorm 10GE, 40GE, 25GE и 100GE •CloudStorm-XP Fusion 10GE, 40GE, 25GE и 100GE •CloudStorm-XP 10GE, 40GE, 25GE и 100GE •PerfectStorm Fusion 10/1GbE, 40GbE и 100GbE •PerfectStorm 10/1GbE, 40GbE и 100GbE |
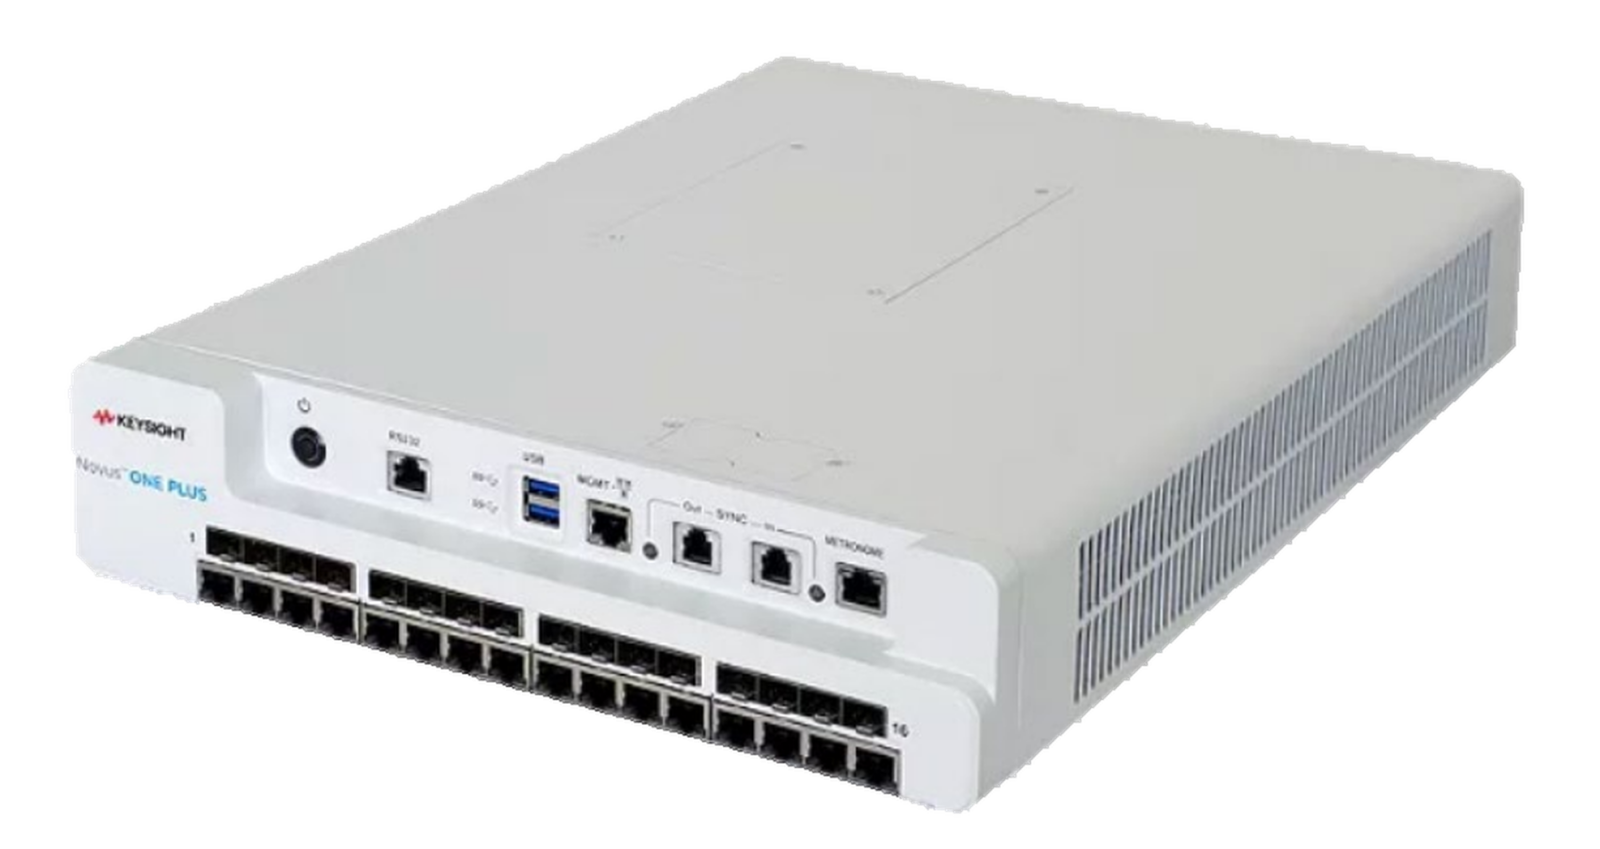
| Устройства | •PerfectStorm ONE Fusion 10/1GE, 40GE и 100GE •PerfectStorm ONE 10/1GE, 40GE и 100GE |
Технологические решения
Дополнительная информация о технологических решениях IxLoad доступна на сайте Keysight.
Информация для заказа
| Партномер | Описание |
|---|---|
| Лицензии APS-100/400GE | |
| 941-0113 | Контроллер управления APS-M1010. Поддерживает до 10 вычислительных узлов APS-ONE-100 Fusion (941-0110). Примечание: вычислительные узлы APS-ONE-100 приобретаются отдельно. |
| 941-0114 | Ixia, APS-ONE-100, вычислительный узел для IxLoad с 4×100GE портами ввода-вывода на передней панели для контроллера управления APS-M1010 (941-0115). Требуется отдельно заказать 2 опциональных трансивера/кабельных сборки QSFP28: QSFP28-SR4-XCVR (подключаемый оптический трансивер QSFP28 100GBASE-SR4 100GE, MMF, 850 нм, дальность 100 м) либо 942-0088 (пассивный медный Direct Attach Cable QSFP28). |
| 925-6201 | Ixia, IxLoad-DATA Perpetual License Bundle для одного устройства APS-ONE-100, плавающая лицензия (на контроллер) (925-6201). Лицензия включает функциональность IxLoad-DATA на одном устройстве APS-ONE-100 (вычислительном узле). Она может использоваться с любым одним устройством, управляемым контроллером управления (APS-M1010 или APS-M8400). Включает лицензию IxLoad Framework и поддержку активностей трафика DATA (HTTP, HTTPS, DNS, AppReplay, FTP, IPSec). Соответствие TAA определяется аппаратной платформой, на которой активирована лицензия. |
| Лицензии шасси | |
| 925-3371 | IxLoad Multiplay-Security-2016, программный пакет, приложение для тестирования производительности уровней 4–7 Data-Video-Voice-Security. Включает: •Data: поддержка HTTP, HTTPS, TCP Session, FTP, DNS, Mail (SMTP, POP3 и IMAP), Database, SSH, RADIUS, TFTP, Application-Replay, DHCP, LDAP, Telnet, Stateless-Peer и StreamBlaster. •Video: поддержка basic RTSP, IPTV (Multicast), Video-ADVANCED (VoD), Adobe Flash Client, Apple HLS Client, Microsoft Silverlight Client, Adobe HDS Client и DASH Client. Включает Video Quality VQMON engine до 10 Гбит/с и TCP VQ Video quality для TCP-видеотрафика до 10 Гбит/с. •Voice: Advanced VoIP SIP & RTP, Audio Codecs, VoLTE extensions и Bulk SIP & MGCP. Включает Voice Quality engine до 10 Гбит/с и Video Quality engine до 10 Гбит/с для интерактивного видеотрафика. •ADVNET: поддержка расширенных протоколов сетевого доступа, таких как DHCP для получения IP-адреса, DHCP Server, PPP, L2TP и IPsec. •Storage: iSCSI, CIFSv1, CIFSv2 (SMB2), SMB3, NFSv3 Client, NFSv4 Client, NFS4.1 Client, Cloud Storage Client, DCBX, FCoE и FC; примечание: эмуляция FCoE и FC поддерживается только на выбранных нагрузочных модулях. •Access: DHCP, PPP, L2TP, L2TP, IPsec, IPsec Performance Benchmarking QuickTest & SuiteB Cryptographic, 6RD, DSLITE и IPv6 SLAAC, 8021X, NAC и WEBAUTH. •Security: поддержка набора уязвимостей и malware-атак с годовой подпиской и DDoSv2. •Software Impairment. |
| 925-3375 | IxLoad-ACCESS-VPN-2016, программный пакет, приложение для тестирования производительности уровней 4–7; обеспечивает поддержку тестирования IPsec VPN и расширенных протоколов сетевого доступа; включает DHCP, PPP, L2TP, L2TP, IPsec, IPsec Performance Bechmarking QuickTest & SuiteB Cryptographic, поддержку переходных технологий IPv6, таких как 6RD, DSLITE и IPv6 SLAAC, а также протоколов сетевой аутентификации 8021X, NAC и WEBAUTH для эмуляции сетевой инфраструктуры прикладного трафика. Также включает: базовую генерацию трафика HTTP, FTP и Stateless (Stateless Peer и StreamBlaster). Примечание: некоторые функции доступны только на определённых нагрузочных модулях. |
| Лицензии для устройств | |
| 925-6321 | IxLoad Appliance Multiplay, программный пакет, приложение для тестирования производительности уровней 4–7. Включает Data, Storage, Voice, Video и Access & VPN на устройствах PerfectStorm ONE и Novus ONE. Включает: •925-6121 IxLoad Appliance DATA & Storage •925-6112 IxLoad Appliance VIDEO •925-6113 IxLoad Appliance VOICE •925-6117 IxLoad Appliance ACCESS & VPN |
| 925-6117 | IxLoad Appliance ACCESS + VPN, программное обеспечение, приложение для тестирования производительности уровней 4–7. Включает функциональность IxLoad Access and VPN на устройствах PerfectStorm ONE и Novus ONE. Включает: 925-6104 IxLoad Appliance BASIC (HTTP, HTTPS, DNS, ADVNET-DHCP, Stateless Peer), IPsec, IPsec SUITES B, IPsec Quick Tests, PPP, L2TP, L2TP/IPsec; переход на IPv6: SLAAC, 6rd, DSLite; ADVNET: DHCP, DHCPv6 (клиент и сервер), RADIUS; включает ADVNET-802.1X, ADVNET-NAC, ADVNET-WEBAUTH. Требуется IxLoad Framework, 925-0001, бесплатно предоставляемый при покупке сопутствующего программного обеспечения. |
| Лицензии Virtual Edition | |
| Сведения о лицензиях IxLoad-VE приведены в техническом описании IxLoad Virtual Edition (VE) Virtualized Multiplay Services Testing. | |
Характеристики Keysight IXIA IxLoad IPsec and Network Access Test — решение тестирования IPsec и сетевого доступа
Документация Keysight IXIA IxLoad IPsec and Network Access Test — решение тестирования IPsec и сетевого доступа
Возможность автоматизации с помощью собственного ПО: интеграция, автоматизация измерений, собственные база данных и VISA-мост.
СПОАИ — специальное программное обеспечение для автоматизации измерений, разработанное на мощностях "Акметрон" — отечественного разработчика программного обеспечения, производителя и крупнейшего поставщика оборудования с 2012 года.
Это клиент-серверное приложение с многопользовательской распределённой архитектурой, которое решает задачи повышения производительности труда на производстве, сокращения длительности измерений и снижения требований к квалификации персонала. ПО внесено в реестр Минцифры: №28145
Ключевые преимущества:
- Полный цикл «под ключ»: от разработки до сопровождения
- Клиент-серверная архитектура с самостоятельной переналадкой
- Централизованный сбор и хранение результатов в БД с возможностью миграции в вашу БД
- Генератор отчетов на основе ваших шаблонов (docx. и xlsx.)
- Управление приборами с любым типом интерфейса
- ПО работает на системах Windows, Linux, MacOS, доступна веб-версия
Результаты внедрений:
- Непрерывная работа в автоматическом режиме до 48 часов
- До 4 500 измерений за этап
- Одновременное управление 15+ приборами
- Автоматизация техтренировки и полной программы испытаний выпускаемых изделий — более 10 контролируемых приборов на одном рабочем месте, до 4 500 автоматизированных измерений в каждом этапе, непрерывная работа в автоматическом режиме 24–48 часов
- Измерение радиотехнических характеристик приемопередающих модулей
- Автоматизация тестирования фотонных интегральных схем
- Контроль и испытания СВЧ-усилителей для космических аппаратов
Для каждого продукта мы предоставляем полный комплект документации: инструкция по установке с пошаговой настройкой, руководство по эксплуатации с описанием требований и рабочих процессов, презентация с обзором возможностей и кейсов внедрения.
Предоставим систему с учётом требований промышленных стандартов и рассчитанную на многолетнюю эксплуатацию. Также мы обеспечиваем соответствие отраслевым требованиям, надёжность архитектуры для критических систем и масштабируемость без потери стабильности.
Наши специалисты помогут вам решить самые сложные задачи по автоматизации, измерениям и интеграции


Сервисное обслуживание


