0
Pico Corvil Analytics for Enterprise — платформа сетевой и прикладной аналитики для корпоративной инфраструктуры

Pico Corvil Analytics for Enterprise — платформа сетевой и прикладной
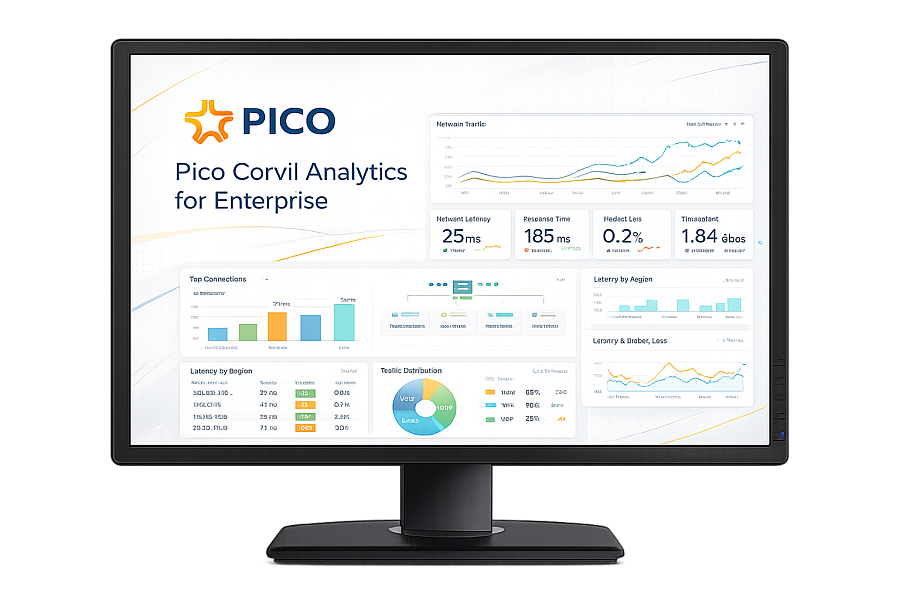
Pico Corvil Analytics for Enterprise — платформа для непрерывного захвата и анализа сетевого трафика в реальном времени. Решение обеспечивает packet-level visibility, мониторинг производительности сети и приложений, анализ задержек и транзакций, выявление аномалий и проблем пользовательского опыта, а также предоставляет детальную сетевую телеметрию для систем observability и безопасности.
Тип:Программная платформа для пассивного мониторинга, непрерывного захвата пакетов и анализа производительности сетей и приложений в реальном времени
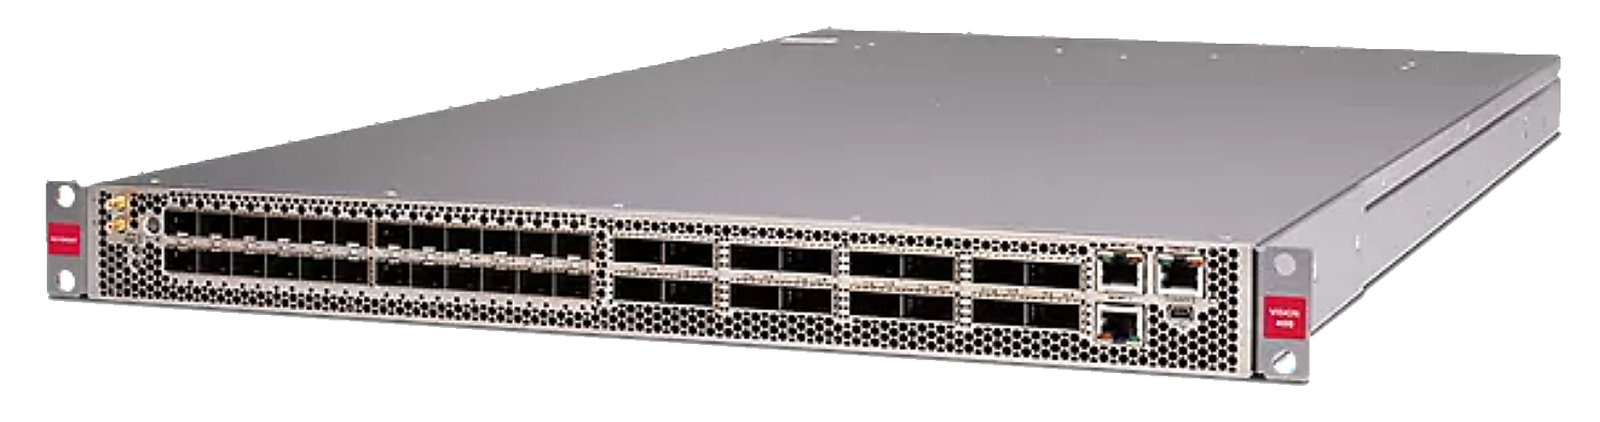
Поддерживаемые платформы:Аппаратные платформы Corvil, включая Corvil 12000; Corvil Sensor для виртуальных и облачных сред; централизованное управление через Corvil Center
Производительность:Непрерывный lossless packet capture от 5 до 200 Гбит/с; аналитические метрики с интервалом 1 секунда
Запрос
Итоговая стоимость формируется после выбора конфигурации. Менеджер подберёт оптимальный вариант и назовёт точную цену.
Pico Corvil Analytics for Enterprise — платформа для непрерывного захвата и анализа сетевого трафика в реальном времени. Решение обеспечивает packet-level visibility, мониторинг производительности сети и приложений, анализ задержек и транзакций, выявление аномалий и проблем пользовательского опыта, а также предоставляет детальную сетевую телеметрию для систем observability и безопасности.
Тип:Программная платформа для пассивного мониторинга, непрерывного захвата пакетов и анализа производительности сетей и приложений в реальном времени
Поддерживаемые платформы:Аппаратные платформы Corvil, включая Corvil 12000; Corvil Sensor для виртуальных и облачных сред; централизованное управление через Corvil Center
Производительность:Непрерывный lossless packet capture от 5 до 200 Гбит/с; аналитические метрики с интервалом 1 секунда
Модели
Pico Corvil Analytics for Enterprise

Pico Corvil Analytics for Enterprise

Единый достоверный источник сетевых данных для корпоративной наблюдаемости. Непрерывный захват пакетов со скоростью от 5 до 200 Гбит/с и аналитика в реальном времени с интервалом 1 секунда позволяют быстрее устранять проблемы, сокращать количество разрозненных инструментов и подтверждать первопричину на основе данных на уровне пакетов.

•Непрерывный захват со скоростью от 5 до 200 Гбит/с с полной записью без потери пакетов.
•Сетевая аналитика и аналитика приложений в реальном времени с интервалом 1 секунда: повторные передачи, RTT, перегрузки.
•Обнаружение аномалий и проактивные оповещения с применением ML/AI.
•Единый доверенный набор данных для NetOps, AppOps и SecOps: меньше инструментов и более быстрое определение первопричины.

Что такое захват сетевого трафика и сетевая аналитика?

Corvil Analytics for Enterprise использует сеть как независимый источник достоверных данных. Платформа объединяет непрерывный захват пакетов без потерь (PCAP) с аналитикой сети и приложений в реальном времени, а затем предоставляет эти данные через API, коннекторы и интеграции с платформами наблюдаемости.

Вместо выводов на основе неполных журналов и агентов команды получают точные, синхронизированные по времени данные, которыми могут совместно пользоваться NetOps, AppOps, SecOps и сервисные команды. Это ускоряет устранение проблем, позволяет консолидировать инструменты и формировать потоки данных, готовые для использования AI.

Кто использует Corvil Network Capture and Analytics?

Финансовые организации и банки

•Мониторинг чувствительных к задержкам цифровых сервисов с использованием доверенных, синхронизированных по времени данных о сетевых, прикладных и транзакционных потоках.
•Более быстрое расследование инцидентов на основе единой независимой записи, синхронизированной по времени.
•Контроль производительности торговых систем, качества рыночных данных и клиентских сервисов с помощью точной аналитики.
•Консолидация отдельных специализированных инструментов и переход к корпоративной наблюдаемости в глобальной инфраструктуре.
•Повышение операционной устойчивости и поддержка регуляторной отчётности.

Крупные распределённые предприятия

•Устранение пробелов в видимости между центрами обработки данных, WAN, филиалами и облаком.
•Замена разрозненных инструментов и несогласованной телеметрии единым масштабируемым источником данных.
•Мониторинг критически важных сервисов и анализ сетевых потоков в масштабе предприятия.
•Передача более содержательных данных, полученных из сети, в платформы наблюдаемости.

Поставщики управляемых услуг

•Подтверждение качества сервиса независимыми, синхронизированными по времени данными.
•Измерение производительности сети и приложений в реальном времени.
•Сокращение среднего времени устранения проблем и повышение эффективности диагностики.
•Использование объективных данных при обсуждении SLA и качества обслуживания клиентов.
•Повышение качества предоставления услуг и эффективности эксплуатации.

Биржи и инфраструктура финансовых рынков

•Контроль целостности данных и анализ производительности торговой площадки с независимой видимостью.
•Быстрое обнаружение и устранение операционных аномалий.
•Подтверждение производительности на основе единого авторитетного источника данных.
•Поддержание готовности к расследованиям и аудиту, а также прозрачности сервисов в средах с большим объёмом трафика.

Безопасность, соответствие требованиям и операционные риски

•Подтверждение того, какие системы взаимодействовали между собой и как фактически работали сервисы.
•Проверка того, что средства контроля сработали ожидаемым образом, на основе независимой исторической записи.
•Проведение расследований на основе реальной сетевой активности, а не предположений.
•Поддержка соответствия требованиям, проверки изменений и снижения операционных рисков.

Эксплуатация облачной и гибридной инфраструктуры

•Устранение пробелов в видимости, которые традиционные средства мониторинга пропускают в гибридных средах.
•Сопоставление данных на уровне пакетов с поведением приложений.
•Более уверенная диагностика изменений производительности.
•Поддержка миграции в облако и оптимизации инфраструктуры на основе более надёжных данных.

Голосовые сервисы и цифровой пользовательский опыт

•Определение причин ухудшения пользовательского опыта, включая jitter, потерю пакетов и перегрузки.
•Обнаружение ухудшения качества сервиса с помощью аналитики в реальном времени.
•Повышение качества сервиса и сокращение времени простоя.
•Устранение инцидентов до того, как они приведут к более серьёзным последствиям для бизнеса.

Распространённые сценарии применения

СценарийЧто позволяет определить
Споры о причинах перегрузки WANОпределить, находится ли причина на стороне провайдера или внутри собственной инфраструктуры, на основе данных на уровне пакетов.
Скачки задержки и потеря пакетовСопоставить метрики с интервалом 1 секунда с конкретными потоками и сессиями и определить, где и когда начинается ухудшение.
Реагирование на инциденты и первичная диагностикаПерейти от аномалии к подозрительному каналу или сегменту, а затем к анализу пакетов; экспортировать только относящийся к инциденту фрагмент PCAP.
Расследования в области безопасностиНайти нужные события по индексированным метаданным, затем подтвердить их по PCAP с применением контроля доступа, аудита и шифрования.

Почему команды выбирают Corvil

Консолидация инструментов и снижение совокупной стоимостиЗамена нескольких отдельных инструментов одной платформой для захвата, аналитики и экспорта данных. Результат — меньше разрозненных средств, ниже совокупная стоимость и меньше ситуаций, требующих совместных аварийных разборов.
Проактивное обнаружение на базе ML/AIРаннее выявление аномалий и событий, влияющих на производительность. Результат — меньше крупных инцидентов и более быстрое определение первопричины.
Аналитика в реальном времениСетевые и прикладные метрики с интервалом 1 секунда и возможность перехода к анализу пакетов. Результат — более быстрое подтверждение первопричины.
Единый достоверный источник данныхОдин независимый набор данных для NetOps, AppOps, SecOps и сервисных команд. Результат — единая версия происходящего и более быстрые решения.

Интеграции и экспорт данных

Corvil может передавать сетевую и прикладную аналитику, а также события в распространённые платформы наблюдаемости и потоки данных, готовые для AI, позволяя сопоставлять сетевые данные с журналами, трассировками и оповещениями.

Безопасность и контроль доступа

Шифрование хранимых данныхЗахваченные данные шифруются при хранении.
Ролевое управление доступом (RBAC)Поддерживается предоставление минимально необходимых прав участникам расследований и реагирования на инциденты.
Защищённая передача данныхTLS для интеграций и рабочих процессов. SNMPv3 и SMTP-TLS — где применимо.
Журналирование действийДоступно журналирование операций доступа и экспорта.

Часто задаваемые вопросы

В чём разница между захватом пакетов и сетевой аналитикой?

Захват пакетов сохраняет доказательные данные на уровне пакетов в формате PCAP. Сетевая аналитика обобщает показатели производительности — задержку, повторные передачи, потери и другие параметры — чтобы команды могли быстро обнаружить проблему, а затем перейти к соответствующим пакетам и подтвердить первопричину.

Что означает непрерывный захват 200 Гбит/с?

Это означает, что система захвата способна непрерывно поддерживать высокоскоростной захват в заданных условиях испытаний без потери пакетов. Точная конфигурация и условия определяются технической документацией и методикой испытаний.

Можно ли передавать аналитику Corvil в Splunk, Elastic или Kafka?

Да. Corvil может передавать сетевую и прикладную аналитику и события в распространённые платформы наблюдаемости и потоки данных для AI, чтобы сопоставлять сетевые данные с журналами, трассировками и оповещениями.

Как получить нужный PCAP для конкретного инцидента?

Corvil поддерживает выбор и экспорт фрагментов PCAP через пользовательский интерфейс, CLI и API с использованием временных интервалов и сетевых фильтров для извлечения только относящихся к инциденту данных.

Можно ли централизовать аналитику при захвате трафика на удалённых площадках?

Да. Захват выполняется там, где находится трафик, а аналитические процессы могут быть централизованы с помощью передачи или объединения PCAP в соответствии с принятой эксплуатационной моделью.

Какие средства безопасности доступны?

Corvil поддерживает шифрование хранимых данных, ролевое управление доступом и защищённые варианты передачи данных для интеграций и рабочих процессов.

Характеристики Pico Corvil Analytics for Enterprise — платформа сетевой и прикладной аналитики для корпоративной

Название

Значение

Тип

Программная платформа для пассивного мониторинга, непрерывного захвата пакетов и анализа производительности сетей и приложений в реальном времени

Поддерживаемые платформы

Аппаратные платформы Corvil, включая Corvil 12000; Corvil Sensor для виртуальных и облачных сред; централизованное управление через Corvil Center

Производительность

Непрерывный lossless packet capture от 5 до 200 Гбит/с; аналитические метрики с интервалом 1 секунда

Уровни анализа

L2–L7; сетевой, транспортный и прикладной анализ с глубоким декодированием протоколов

Назначение

Мониторинг корпоративных LAN/WAN и ЦОД, приложений и сервисов, troubleshooting, Root Cause Analysis, контроль SLA и анализ пользовательского опыта

Мониторинг

Throughput, RTT, retransmissions, packet loss, congestion, latency, TCP-сессии, ошибки и показатели производительности приложений

Интеграции

Splunk, Elastic, Kafka и другие observability- и data-платформы через Corvil Connectors и API

Особенности

Пассивный анализ без агентов и изменений приложений, непрерывный PCAP без потери пакетов, ML/AI-выявление аномалий, Deep Data Buffering, единый набор данных для NetOps, AppOps и SecOps, поиск и расследование инцидентов вплоть до отдельных пакетов

Возможность автоматизации с помощью собственного ПО: интеграция, автоматизация измерений, собственные база данных и VISA-мост.

СПОАИ — специальное программное обеспечение для автоматизации измерений, разработанное на мощностях "Акметрон" — отечественного разработчика программного обеспечения, производителя и крупнейшего поставщика оборудования с 2012 года.

Это клиент-серверное приложение с многопользовательской распределённой архитектурой, которое решает задачи повышения производительности труда на производстве, сокращения длительности измерений и снижения требований к квалификации персонала. ПО внесено в реестр Минцифры: №28145

Ключевые преимущества:

  • Полный цикл «под ключ»: от разработки до сопровождения
  • Клиент-серверная архитектура с самостоятельной переналадкой
  • Централизованный сбор и хранение результатов в БД с возможностью миграции в вашу БД
  • Генератор отчетов на основе ваших шаблонов (docx. и xlsx.)
  • Управление приборами с любым типом интерфейса
  • ПО работает на системах Windows, Linux, MacOS, доступна веб-версия

Результаты внедрений:

  • Непрерывная работа в автоматическом режиме до 48 часов
  • До 4 500 измерений за этап
  • Одновременное управление 15+ приборами
  • Автоматизация техтренировки и полной программы испытаний выпускаемых изделий — более 10 контролируемых приборов на одном рабочем месте, до 4 500 автоматизированных измерений в каждом этапе, непрерывная работа в автоматическом режиме 24–48 часов
  • Измерение радиотехнических характеристик приемопередающих модулей
  • Автоматизация тестирования фотонных интегральных схем
  • Контроль и испытания СВЧ-усилителей для космических аппаратов

Для каждого продукта мы предоставляем полный комплект документации: инструкция по установке с пошаговой настройкой, руководство по эксплуатации с описанием требований и рабочих процессов, презентация с обзором возможностей и кейсов внедрения.

Предоставим систему с учётом требований промышленных стандартов и рассчитанную на многолетнюю эксплуатацию. Также мы обеспечиваем соответствие отраслевым требованиям, надёжность архитектуры для критических систем и масштабируемость без потери стабильности.

Наши специалисты помогут вам решить самые сложные задачи по автоматизации, измерениям и интеграции

Рекомендуем посмотреть
keysight-flex-tap-ii-img
Keysight IXIA Flex Tap II — модульный оптический TAP для мониторинга сети
Пассивный модульный оптический TAP, устанавливаемый в линию и монтируемый в шасси 1U или компактное мини-шасси Тип устройства
Одномодовое и многомодовое волокно, скорости 1–400 Гбит/с, разъёмы LC и MPO; коэффициенты разделения от 50/50 до 90/10 Интерфейс
Копирование 100% трафика без питания, IP-адреса и изменения пакетов; до 24 TAP-модулей LC или до 12 модулей BiDi, Regen и MPO в шасси 1U Особенности
keysight-vision-400-vision-400xt-img
Keysight IXIA Vision 400 / Vision 400XT
NPB 1U для высокоскоростных сетей ЦОД; Vision 400 поддерживает Inline и Out-of-Band, Vision 400XT — расширенные сценарии анализа. Тип устройства
24 × SFP56 и 16 × QSFP-DD; скорости до 400 Гбит/с. Интерфейс
NetStack, PacketStack, PacketStack+, PacketStack PLUS for Finance, AppStack, TradeStack; SecureStack — Vision 400, MobileStack — Vision 400XT. Поддерживаемые Stack
appstack-img
Keysight IXIA AppStack - интеллектуальный анализ и фильтрация трафика на уровне приложений
Stack для контекстного анализа, идентификации и фильтрации приложений по сигнатурам. Тип
Vision X, Vision ONE, Vision 7300 и CloudLens. Поддерживаемые устройства
Идентификация приложений, геолокация и tagging, RegEx-фильтрация, генерация NetFlow/IPFIX/JSON и IxFlow, Packet Capture, мониторинг в реальном времени и регулярное обновление сигнатур приложений. Особенности
cloudlens-img
Keysight CloudLens - платформа сетевой видимости для публичных, частных и гибридных облаков
Программная платформа виртуального TAP и пакетного брокера для мониторинга облачного трафика. Тип
AWS, Azure, GCP, VMware, KVM, OpenStack, Nutanix и Kubernetes. Поддерживаемые среды
Захват inter-VM и inter-Pod трафика, L2–L4-фильтрация, агрегация, репликация, дедупликация, балансировка, туннелирование и обработка приложений; поддержка возможностей NetStack, PacketStack, AppStack и SecureStack. Особенности

Мы используем файлы cookie

Мы используем cookie для корректной работы сайта, аналитики и улучшения пользовательского опыта. Подробнее об обработке данных — в Политике конфиденциальности.

Настройка cookie

Технические cookie нужны для стабильной работы. Аналитические и другие cookie помогают нам делать сайт лучше для вас: понимать, что вам интересно, и улучшать навигацию. Эти данные анонимны. Разрешая их, вы вносите свой вклад в развитие нашего сайта. Подробности в Политике обработки персональных данных.

Технические Cookie

Эти файлы cookie необходимы для правильной работы сайта и его основных функций (например, навигация, сохранение сессии, работа форм). Без них сайт не сможет функционировать должным образом. Они не собирают информацию для маркетинга или отслеживания. Этот тип cookie нельзя отключить.

Аналитические/Рекламные cookie

Эти файлы cookie позволяют нам собирать информацию о том, как посетители используют наш сайт (например, какие страницы посещают чаще, сколько времени проводят на сайте, возникают ли ошибки). Эта информация собирается в агрегированном или обезличенном виде и используется для анализа и улучшения работы сайта. Данные обрабатываются Яндекс.Метрикой согласно ее политике конфиденциальности (см. сайт Яндекса). Эти cookie активны только с вашего согласия.

Функциональные (остальные) cookie

Эти файлы cookie позволяют сайту запоминать сделанный вами выбор и предоставлять расширенные функции для вашего удобства. Они также могут использоваться для обеспечения работы встроенных на сайт сервисов (например, видеоплееров от Vimeo, виджетов социальных сетей VK), которые улучшают ваш опыт взаимодействия с сайтом. Эти сервисы могут устанавливать свои cookie для корректной работы и запоминания предпочтений. Эти cookie активны только с вашего согласия.

Настройка