
Keysight IXIA BreakingPoint Virtual Edition (VE) — виртуализированная
ТЕХНИЧЕСКОЕ ОПИСАНИЕ
BreakingPoint Virtual Edition (VE)
Виртуализированное тестирование приложений и безопасности
Проблема: виртуализация функций сетевой безопасности создаёт множество неизвестных факторов
Современные сети должны быстро адаптироваться и поддерживать изменения. Такие стратегии, как виртуализация сетевых функций (Network Functions Virtualization, NFV) и программно-определяемые сети (Software Defined Networking, SDN), обеспечивают значительный прирост гибкости за счёт переноса традиционных функций приложений и безопасности — включая доставку приложений, балансировку нагрузки, проверку пакетов данных, межсетевые экраны, системы предотвращения вторжений и компоненты песочниц — со специализированного оборудования на виртуализированные серверы. Эти виртуальные устройства должны обеспечивать такую же или более высокую производительность и эффективность защиты по сравнению с традиционными аппаратными решениями. Без надлежащего способа тестирования виртуализированных устройств приложений и безопасности качество обслуживания заказчиков оказывается под угрозой.
Решение: простая в использовании экосистема тестирования виртуализированной инфраструктуры
BreakingPoint VE обеспечивает масштабируемую имитацию реальных приложений и угроз в модели развёртывания, соответствующей ИТ-бюджетам благодаря использованию виртуализации и стандартных отраслевых аппаратных платформ. Создавайте устойчивые физические и виртуальные сети, на которые можно положиться: BreakingPoint VE помогает максимально эффективно использовать инвестиции в безопасность и оптимизировать сетевую архитектуру. Проверенное рынком приложение BreakingPoint предоставляет экономичные, эластичные и совместно используемые виртуальные средства тестирования, которые быстро развёртываются и масштабируются в географически распределённых корпоративных сетях. Это обеспечивается гибким решением генерации и анализа трафика для проверки физических и виртуальных устройств и сетей в масштабе. Статистика в реальном времени позволяет быстро выявлять проблемы безопасности и определять предельные режимы. BreakingPoint VE столь же прост в использовании, сколь и эффективен, поэтому для полной сквозной проверки сервисов не требуется быть экспертом по безопасности или виртуализации.
Модель подписки BreakingPoint VE согласована с требованиями проектного финансирования корпоративных ИТ за счёт операционных расходов (OpEx). Инструменты можно быстро приобрести, масштабировать вверх и вниз по мере изменения потребностей проекта и развёртывать в любом месте со скоростью и простотой виртуализации.

Рисунок 1. Развёртывание BreakingPoint VE для тестирования виртуальных и физических устройств
Основные преимущества
Тестирование наиболее критичных компонентов виртуальных и физических устройств и сетей, учитывающих приложения. Проверка защиты от различных атак и распределённых атак типа «отказ в обслуживании» (DDoS).
Оптимизация конфигурации виртуальных и физических устройств сетевой безопасности, включая IDS, IPS, DLP, UTM, NGFW, WAF, веб-прокси и другие решения.
Поддержание актуальности в условиях непрерывно меняющегося ландшафта угроз благодаря ежедневным обновлениям приложений, атак и вредоносного ПО в рамках программы Application and Threat Intelligence.
Оценка влияния мобильности виртуальных машин на надёжность и масштабируемость приложений. Проведение тестов во время оперативной миграции для минимизации простоя сети.
Проверка сетей следующего поколения 5G/NFV в частных и телекоммуникационных облаках на базе оркестрации OpenStack или VMware vCenter.
Определение влияния развёртывания в разных публичных облаках — Alibaba Cloud, Amazon AWS, Google Cloud и Microsoft Azure — на работу сетевых приложений.
Использование лицензирования по подписке, обеспечивающего гибкую модель OpEx «плати по мере роста» с уровнями производительности 1G, 10G и 100G.

Ключевые возможности
Комплексное покрытие протоколов для широкого набора приложений сетевой безопасности.
Имитация более 300 реальных прикладных протоколов и 37 000 атак и образцов вредоносного ПО.
Настройка и изменение любого поля протокола, включая необработанные данные.
Генерация смеси протоколов на высокой скорости с реалистичным распределением протоколов.
Одновременная передача всех типов трафика, включая легитимный трафик, DDoS и вредоносное ПО.
Подписка Application and Threat Intelligence (ATI) включает новейшие приложения и угрозы.
Измерение таких показателей, как число одновременных соединений, скорость установления соединений, количество имитируемых пользователей и пропускная способность.
Мощный механизм статистики с агрегированными представлениями верхнего уровня и детальной детализацией.
Единый интерфейс и пользовательский опыт BreakingPoint для аппаратных и виртуальных продуктов.
Простой переход между аппаратными и виртуальными платформами благодаря общим конфигурациям и сценариям.
Широкая поддержка гипервизоров для автономных платформ VMware ESXi, KVM и Hyper-V.
Комплексная поддержка оркестрации в частных облаках на базе VMware vCenter и OpenStack.
Комплексная поддержка публичных облаков Amazon AWS, Google Cloud и Microsoft Azure.
Виртуальные машины с ролями Virtual System Controller и Virtual Blade.
Программное обеспечение, оптимизированное для эмуляции протоколов и генерации трафика в виртуальных средах.
Гибкая модель подписки «всё включено», снижающая начальные затраты и упрощающая рост.
Единый сервер лицензий, общий для IxLoad VE, IxNetwork VE, BreakingPoint VE и других продуктов.

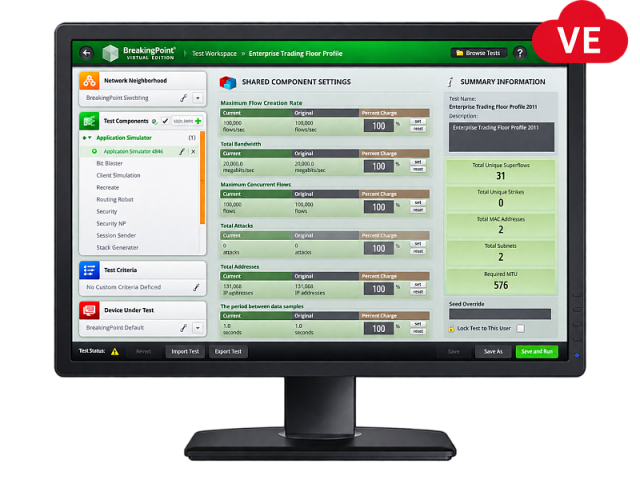
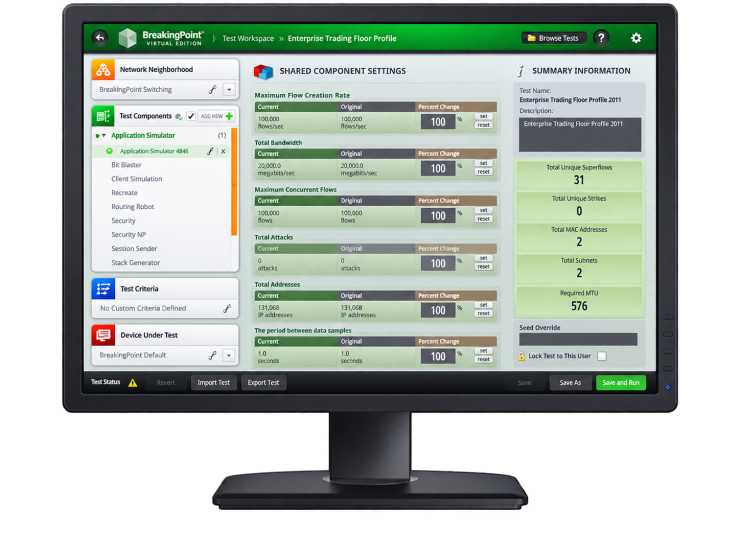
Рисунок 2. Интерфейс BreakingPoint, настроенный для теста со смесью приложений торгового зала предприятия
Технические характеристики: Keysight IXIA BreakingPoint Virtual Edition (VE) — виртуализированная платформа
Функции, возможности и предельные значения BreakingPoint VE для Virtual Controller и Virtual Blade:
|
Характеристика |
Virtual Controller |
Virtual Blade |
|
Максимальное число виртуальных портов |
96 |
8 |
|
Максимальное число Virtual Blade |
12 |
Н/Д |
|
Максимальное число одновременных пользователей |
20 |
8 |
|
Гостевая ОС |
Debian 12, 64-разрядная; ядро Linux 6.1 |
Debian 12, 64-разрядная; ядро Linux 6.1 |
|
vCPU |
4 vCPU — минимум |
2 vCPU — минимум |
|
Память |
4 ГБ RAM — минимум |
4 ГБ RAM — минимум |
|
Диск |
30 ГБ HDD — минимум |
10 ГБ HDD — минимум |
|
Вход через веб-интерфейс |
admin / admin |
Н/Д |
|
Вход по SSH |
netadmin / netadmin |
netadmin / netadmin |
|
Управление по IPv4 |
Да |
Да |
|
Управление по IPv6 |
Н/Д |
Н/Д |
BreakingPoint VE также может работать с другим объёмом вычислительных ресурсов, выделенных Virtual Blade. Это влияет на производительность, определяемую числом пакетов в секунду; масштабируемость, определяемую числом одновременных сеансов; и максимальное число поддерживаемых тестовых компонентов.
|
Уровень производительности |
Virtual Controller |
Virtual Blade |
|
Низкая |
8 vCPU |
2 vCPU |
|
Средняя |
8 vCPU |
4 vCPU |
|
Высокая |
8 vCPU |
8 vCPU |
|
Очень
высокая |
8 vCPU |
16 vCPU |
Форматы поставки и развёртывания
Формат дистрибутива и упаковки BreakingPoint VE для платформ частного облака при ручном развёртывании с использованием инструментов конкретной платформы:
|
Платформа |
Virtual Controller |
Virtual Blade |
|
VMware ESXi |
OVA |
OVA |
|
VMware vCenter |
OVA |
OVA |
|
KVM / автономная система |
QCOW2 |
QCOW2 |
|
KVM / OpenStack |
QCOW2 |
QCOW2 |
|
Microsoft Hyper-V |
VHDX |
VHDX |
|
Контейнеры Docker |
Н/Д |
Н/Д |
Формат дистрибутива и упаковки BreakingPoint VE для платформ частного облака при автоматическом развёртывании с помощью Deployment Wizard для удобного создания крупных конфигураций:
|
Платформа |
Virtual Controller |
Virtual Blade |
|
VMware ESXi |
OVA |
OVA |
|
VMware vCenter |
Н/Д |
Н/Д |
|
KVM / автономная система |
QCOW2 |
QCOW2 |
|
KVM / OpenStack |
Н/Д |
Н/Д |
|
Microsoft Hyper-V |
Н/Д |
Н/Д |
|
Контейнеры Docker |
Н/Д |
Н/Д |
Формат дистрибутива и упаковки BreakingPoint VE для платформ публичного облака при облачном развёртывании с использованием инструментов конкретной платформы:
|
Платформа |
Virtual Controller |
Virtual Blade |
|
Alibaba Cloud |
QCOW2 |
QCOW2 |
|
Amazon AWS |
AMI |
AMI |
|
Google Cloud |
QCOW2 |
QCOW2 |
|
Microsoft Azure |
VHDX |
VHDX |
|
Oracle Cloud |
Н/Д |
Н/Д |
Квалифицированные и совместимые среды
BreakingPoint VE обеспечивает наилучшую работу в квалифицированной среде. Рекомендуется всегда использовать одну из квалифицированных версий платформ виртуализации.
BreakingPoint VE также совместим с другими средами. При возникновении проблем в таких средах Keysight предпримет разумные усилия для их устранения, однако не может гарантировать конкретный результат. В редких подобных случаях предлагаемое решение — переход на квалифицированную среду.
Гипервизор и операционная система хоста
|
Квалифицировано |
Совместимо |
|
VMware vSphere ESXi 7.X |
VMware vSphere ESXi 6.X |
|
VMware vSphere ESXi 8.X |
Nutanix AHV Acropolis Hypervisor |
|
KVM поверх CentOS 7.X |
Proxmox Virtual Environment |
|
KVM поверх CentOS 8.X |
KVM поверх RHEL 7.X |
|
KVM поверх CentOS Stream |
KVM поверх RHEL 8.X |
|
KVM поверх Ubuntu 20.04 LTS |
KVM поверх RHEL 9.X |
|
KVM поверх Ubuntu 22.04 LTS |
KVM поверх Ubuntu 16.04 LTS |
|
KVM поверх Ubuntu 24.04 LTS |
KVM поверх Ubuntu 18.04 LTS |
|
KVM поверх Debian 12 |
Microsoft Hyper-V поверх Windows Server 2016 |
|
KVM поверх Rocky Linux |
Microsoft
Hyper-V поверх Windows Server
2019 |
Управление и оркестрация
|
Квалифицировано |
Совместимо |
|
VMware vCenter 7.X |
VMware vCenter 6.X |
|
VMware vCenter 8.X |
Другие платформы на базе OpenStack — стандартные дистрибутивы |
|
OpenStack Zed — стандартный дистрибутив |
Другие платформы на базе OpenStack — дистрибутивы конкретных производителей |
Публичное облако
|
Квалифицировано |
Совместимо |
|
Amazon Web Services Marketplace |
Alibaba Cloud |
|
Google Cloud Platform Marketplace |
|
|
Microsoft Azure Marketplace |
Сетевые подключения и драйверы vNIC
|
Режим |
Адаптер / коммутатор |
Скорость |
Драйвер |
Совместимая среда |
|
Виртуальный коммутатор |
VMware vSwitch |
1G–400G |
vmxnet3 |
HV vSwitch |
|
KVM Linux Bridges |
1G–400G |
virtio |
1G / 10G |
|
|
KVM Open Virtual Switch |
1G–400G |
virtio |
hv_netvsc |
|
|
PCI-PT |
Intel 5xx |
10G |
ixgbe |
Н/Д |
|
Intel 7xx |
10G / 25G / 40G |
i40e |
||
|
Intel 8xx |
10G / 25G / 50G / 100G |
ice |
||
|
Mellanox ConnectX-4 |
10G / 25G / 50G / 100G |
mlx5 |
||
|
Mellanox ConnectX-5 |
10G / 25G / 50G / 100G |
mlx5 |
||
|
Mellanox ConnectX-6 |
10G / 25G / 50G / 100G / 200G |
mlx5 |
||
|
Mellanox ConnectX-7 |
10G / 25G / 50G / 100G / 200G / 400G |
mlx5 |
||
|
Mellanox BlueField-2 |
10G / 25G / 50G / 100G / 200G |
mlx5 |
||
|
Mellanox BlueField-3 |
10G / 25G / 50G / 100G / 200G / 400G |
mlx5 |
||
|
SR-IOV |
Intel 5xx |
10G |
ixgbevf |
Н/Д |
|
Intel 7xx |
10G / 25G / 40G |
iavf |
||
|
Intel 8xx |
10G / 25G / 50G / 100G |
iavf |
||
|
Mellanox ConnectX-4 |
10G / 25G / 50G / 100G |
mlx5 |
||
|
Mellanox ConnectX-5 |
10G / 25G / 50G / 100G |
mlx5 |
||
|
Mellanox ConnectX-6 |
10G / 25G / 50G / 100G / 200G |
mlx5 |
||
|
Mellanox ConnectX-7 |
10G / 25G / 50G / 100G / 200G / 400G |
mlx5 |
||
|
Mellanox BlueField-2 |
10G / 25G / 50G / 100G / 200G |
mlx5 |
||
|
Mellanox BlueField-3 |
10G / 25G / 50G / 100G / 200G / 400G |
mlx5 |
Модель виртуального коммутатора
|
Модель |
Квалифицированная среда |
Совместимая среда |
|
Virtual Standard Switch |
VMware |
Hyper-V Virtual Switch |
|
Virtual Distributed Switch |
VMware |
Microsoft Hyper-V |
|
Linux Bridges |
KVM |
|
|
Open Virtual Switch |
KVM |
Linux Bridges |
|
Open Virtual Switch |
OpenStack |
OpenStack |
* Начиная с BPS VE 11.00 ускорение DPDK Performance Acceleration всегда включено и больше не может быть отключено.
Протоколы и функции
BreakingPoint VE использует программу Keysight Application and Threat Intelligence (ATI), предоставляющую широкий набор приложений и атак для масштабной имитации смесей трафика и угроз безопасности малых, средних и крупных предприятий, операторов связи и государственных организаций. Эмуляции приложений и атак дополняются комплексным сетевым стеком BreakingPoint VE, который имитирует такие сетевые компоненты, как IPv4, IPv6, IPsec, LTE, 3G/4G и DNS, помогая формировать разнообразные сетевые среды.
|
Характеристика |
Описание |
|
Приложения |
Более 300 прикладных протоколов, включая Yahoo! Mail и Messenger, Google Gmail, Skype, BitTorrent, eDonkey, RADIUS, SIP, RTSP, RTP, HTTP, SSL, Facebook, Twitter Mobile, YouTube и Apple FaceTime, а также другие мобильные, социальные и игровые протоколы, в том числе с поддержкой Multicast. |
|
Беспроводные интерфейсы — только IPv4 |
S1-U — стороны eNodeB и SGW S1-MME — сторона eNodeB SGi — сторона PDN S5/8 — стороны SGW и PGW S11 — стороны MME и SGW Поддерживаемые беспроводные протоколы: S1AP; GTP-C v1; GTP-C v2; GTP-U v1; SCTP поверх UDP или IP |
|
Рабочие режимы беспроводной сети — только IPv4 |
Пользовательское оборудование eNodeB / MME — GTPv2 eNodeB / MME / SGW — GTPv2 eNodeB — S1AP / GTPv1 SGW / PGW MME / SGW / PGW PGW |
|
Доступ к сети |
Статические хосты IPv4 / IPv6 Внешние хосты IPv4 / IPv6 Маршрутизатор IPv4 / IPv6 DNS IPv4 / IPv6 Клиент / сервер DHCP IPv4 IPsec IKEv1 / IKEv2 NAT VLAN |
|
Методики тестирования / лаборатории |
Лаборатория RFC 2544 Session Sender Lab Multicast Lab Lawful Intercept Lab DDoS Lab |
|
Характеристика |
Описание |
|
Эксплойты и вредоносное ПО |
Всего более 36 000 атак Более 6 000 эксплойтов Более 30 000 образцов вредоносного ПО Более 100 классов обхода защиты Атаки на основе IP: тест ICMP flood тест фрагментации ICMP тест Ping flood Атаки DoS на основе UDP: тест UDP flood тест фрагментации UDP тест UDP flood без подмены адреса Атаки DoS на основе TCP: тест Syn flood тест Syn-ack flood тест Data ack и push flood тест фрагментированного ack тест атаки на сеанс Атаки прикладного уровня: DNS flood атака чрезмерным числом HTTP-методов рекурсивные GET flood Slow POST Ботнеты: Zeus, SpyEye, BlackEnergy, Duqu, Pushdo Cutwail |
|
Лицензирование |
Лицензия «всё включено» открывает все функции. Все новые функции предоставляются без дополнительной платы в течение срока подписки. Уровень 1G: пропускная способность 1 Гбит/с; 2 млн одновременных Super Flow; 1 компонент Security и Security NP. Уровень 10G: пропускная способность 10 Гбит/с; 20 млн одновременных Super Flow; 2 компонента Security и Security NP. Уровень 100G: пропускная способность 100 Гбит/с; 200 млн одновременных Super Flow; 4 компонента Security и Security NP. |
Возможности продукта
Простое развёртывание виртуальных машин
Новые BreakingPoint Virtual Blade и виртуальные порты создаются через интерфейс BreakingPoint с помощью встроенного мастера Deployment Wizard. Пользователь указывает учётные данные хоста виртуализации ESXi или KVM, после чего развёртывание виртуальной машины и её подключение к BreakingPoint System Controller выполняются полностью автоматически.

Рисунок 3. Развёртывание виртуальной машины BreakingPoint через страницу Admin
Программа Application and Threat Intelligence (ATI)
Программа Keysight ATI объединяет несколько инженерных подразделений по всему миру. Они координированно проводят исследования и используют многолетний опыт изучения поведения приложений, вредоносной активности и методов атак, чтобы программное обеспечение BreakingPoint всегда оставалось актуальным. Команда ATI применяет передовые методы наблюдения и современные исследования для выявления, сбора и быстрой доставки аналитических данных, необходимых для содержательной и всесторонней проверки производительности и безопасности в максимально реалистичных условиях имитации. Более десяти лет обновления выпускаются каждые две недели. Библиотека ATI содержит свыше 37 000 атак — эксплойтов, образцов вредоносного ПО, DDoS и других, — более 330 популярных приложений и свыше 2 000 готовых тестов. Кроме того, программа ATI обеспечивает следующее:
Новые приложения и атаки добавляются в BreakingPoint без обновления платформы.
Пользователи всегда располагают актуальными данными о постоянно меняющемся мире кибербезопасности.
Добавляются новые приложения, а популярные приложения обновляются до актуальных версий.
Ежемесячные пакеты вредоносного ПО содержат быстро меняющиеся образцы вредоносного ПО и атаки ботнетов.
Реалистичные смеси приложений воспроизводят профили трафика различных демографических групп и отраслей.

Рисунок 4. Пакеты ATI обновляются через интуитивно понятный интерфейс BreakingPoint
Тестовые компоненты BreakingPoint
Единый веб-интерфейс BreakingPoint обеспечивает простое централизованное управление всеми компонентами и возможностями. Тестовые компоненты помогают настраивать легитимный прикладной, вредоносный, некорректно сформированный и бессостояний трафик для проверки устройств и сетей, учитывающих приложения.
|
Характеристика |
Описание |
|
Application Simulator |
Позволяет создавать смеси приложений и запускать тесты по двухлучевой схеме, где BreakingPoint выступает клиентом и сервером, для проверки устройств, учитывающих приложения. |
|
BitBlaster |
Передаёт кадры уровня 2 и анализирует способность устройства обрабатывать бессостояний некорректно сформированный или нормальный трафик на высокой скорости. |
|
Client Simulation |
Генерирует клиентский трафик через Super Flow к реальным серверам — тестируемому устройству — по однолучевой схеме, где BreakingPoint выступает клиентом. |
|
Live AppSim |
Повышает реалистичность трафика BreakingPoint, выполняя сводные конфигурации TrafficREWIND, которые воспроизводят динамику производственных сетей и приложений. Использует способность TrafficREWIND записывать и синтезировать характеристики рабочего трафика в течение длительных периодов. |
|
Recreate |
Импортирует захваченный сетевой трафик и повторно воспроизводит его через порты BreakingPoint. |
|
Routing Robot |
Определяет корректность маршрутизации трафика тестируемым устройством: передаёт маршрутизируемый трафик с одного интерфейса и контролирует принимающий интерфейс. Применяется для RFC2544 и сетевого DDoS-тестирования. |
|
Security |
Оценивает способность устройства защищать хост, передавая атаки и проверяя, что устройство успешно их блокирует. |
|
Security NP |
Подмножество Security для передачи вредоносного трафика с повышенной производительностью и при более высокой нагрузке. |
|
Session Sender |
Тестирует поведение и производительность чистого TCP и/или UDP, а также выполняет сложные DDoS-атаки. |
|
Stack Scrambler |
Проверяет целостность различных стеков протоколов, передавая тестируемому устройству некорректно сформированные данные Ethernet/IP/ICMP/TCP/UDP, созданные методом фаззинга. |

Рисунок 5. Специализированные тестовые компоненты BreakingPoint
Имитация приложений
BreakingPoint имитирует более 300 реальных приложений. Для каждого приложения можно настроить действия — поток — для воспроизведения различных вариантов поведения пользователей и динамического содержимого. BreakingPoint также предоставляет сотни предопределённых профилей смесей приложений, характерных для различных корпоративных сетей и сетей операторов связи.
Реалистичность содержимого критически важна при проверке производительности устройств и сетей, учитывающих приложения, поскольку она непосредственно влияет на производительность проверки. BreakingPoint позволяет легко параметризовать приложения репрезентативной полезной нагрузкой следующими средствами:
Маркеры для рандомизации данных внутри потока приложения, предотвращающие ускорение полосы пропускания устройством или обнаружение статических шаблонов данных.
Генерация текста по модели Маркова — уникальный способ преобразования документов в новые документы, создающий случайные данные по словам, а не по символам; содержимое выглядит реалистично и одновременно остаётся динамическим.
Словари, позволяющие использовать таблицу строк как входные данные поля. Это особенно полезно для имитации перебора паролей, когда большой список паролей случайно передаётся один за другим через поле password в потоке.
Динамическая генерация файлов разных типов — exe, jpg, pdf, flash и mpeg — для проверки способности устройства обрабатывать или блокировать файлы.
Поддержка нескольких языков для отправки электронной почты, сообщений чатов и текстов на французском, испанском, немецком и итальянском языках, что делает содержимое демографически реалистичным.

Рисунок 6. BreakingPoint позволяет имитировать различные приложения и протоколы и объединять их в реалистичные смеси приложений

Рисунок 7. BreakingPoint генерирует реалистичный трафик приложений и атак; показан пример HTTP-запроса и ответа
TrafficREWIND и Live AppSim
Новое решение Keysight TrafficREWIND дополняет BreakingPoint и позволяет с высокой точностью преобразовывать данные о рабочей сети в конфигурации тестового трафика. TrafficREWIND представляет собой масштабируемую архитектуру реального времени, которая использует метаданные производственного трафика для записи и синтеза его характеристик в течение длительных периодов — до семи дней. Полученная в TrafficREWIND тестовая конфигурация используется компонентом Live AppSim в BreakingPoint. Live AppSim добавляет новое измерение тестирования: пользователи могут не только воспроизводить профили трафика с соответствующими реальными приложениями, но и динамически изменять состав трафика во времени, моделируя временную природу производственных сетей и приложений в лаборатории.
Live AppSim выполняет экспортированные TrafficREWIND сводные конфигурации трафика и открывает новые возможности тестирования:
Ускоренный анализ и воспроизведение неисправностей.
Проверка эталонных архитектур и предэксплуатационная валидация со смесями приложений, подобными рабочим.
Релевантные сценарии «что, если», объединяющие реальный производственный трафик с другим тестовым трафиком, включая атаки, дополнительные приложения и фаззинг.

Рисунок 8. Live Profile, созданный импортом сводной конфигурации трафика TrafficREWIND
Комплексное тестирование безопасности
BreakingPoint предоставляет наиболее комплексное в отрасли решение для тестирования устройств сетевой безопасности — IPS, IDS, межсетевых экранов и систем противодействия DDoS. Решение оценивает способность устройства защищать хост, передавая атаки и проверяя, что устройство успешно их блокирует. Для создания теста безопасности достаточно выбрать список атак Strike List и настройки обхода Evasion Setting либо использовать один из вариантов по умолчанию.
Поддержка более 37 000 атак и образцов вредоносного ПО; атаки могут маскироваться более чем 100 методами обхода защиты.
Имитация ботнетов — от зомби-узлов до обмена с центром управления Command and Control (C&C).
Имитация различных объёмных, протокольных и прикладных DDoS-атак.
Генерация легитимного и вредоносного трафика с одного порта. Специализированная архитектура позволяет одновременно передавать все типы трафика с одного порта и полностью управлять долями легитимного трафика, DDoS и других атак, вредоносного ПО и фаззинга.

Рисунок 9. Интеллектуальная строка поиска упрощает просмотр более чем 37 000 атак
Сетевое окружение
Функция Network Neighborhood в BreakingPoint позволяет создавать как простые, так и чрезвычайно сложные сетевые среды. Поддерживаются широко используемые сетевые элементы IPv4, IPv6, VLAN, IPsec, DHCP и DNS, а также элементы инфраструктуры мобильных сетей 3G/4G.

Рисунок 10. Сложное мобильное сетевое окружение Network Neighborhood с ключевыми сетевыми элементами
Профили нагрузки
Профили нагрузки и ограничения обеспечивают более детальное управление выполнением теста. Пользователи могут создавать различные сетевые условия и динамику нагрузки, включая управление скоростью, профили всплесков и распределение Пуассона.

Рисунок 11. Профиль нагрузки BreakingPoint MicroBurst
Предопределённые методики тестирования и лаборатории
Широкий набор средств автоматизации и лабораторий с пошаговыми мастерами охватывает множество сценариев применения, включая проверку законного перехвата и решений предотвращения утечек данных (DLP), RFC2544, DDoS, Session Sender и Multicast.
Для создания и выполнения автоматизированных тестов также предоставляются REST API и TCL API.

Рисунок 12. Тест, настроенный с помощью DDoS Lab
Встроенная отчётность
Расширенные отчёты BreakingPoint содержат подробные сведения о тесте: использованные компоненты, информацию об адресации, конфигурацию профиля тестируемого устройства, версии системы и результаты испытания.
Все отчёты содержат сводный раздел результатов с объединённой статистикой всех тестовых компонентов и данными во времени, позволяющими точно определить интервал возникновения потенциальной ошибки.
Отчёты автоматически формируются в HTML и просматриваются в веб-браузере. Результаты можно экспортировать в XLS, HTML, PDF, RTF, CSV или ZIP с файлами CSV. Отчёт создаётся при каждом запуске теста и доступен на странице Results.
Функция Comparison Report позволяет выполнять несколько итераций одного теста на разных модулях нагрузки или портах и сравнивать результаты. Можно сравнивать все разделы тестов либо включать в сравнение только выбранные разделы.

Рисунок 13. Фрагмент отчёта BreakingPoint со смесью потоков
Технологические решения
Дополнительная информация о BreakingPoint и решениях Keysight для виртуализации доступна на keysight.com:
BreakingPoint — тестирование приложений и безопасности
BreakingPoint Virtual Edition (VE) — виртуализированное тестирование приложений и безопасности
IxLoad Virtual Edition (VE) — виртуализированное тестирование сервисов Multiplay
IxNetwork Virtual Edition (VE) — виртуализированное тестирование производительности сети
Информация для заказа
939-9600
IXIA BreakingPoint VE (Virtual Edition) 1G — плавающая всемирная лицензия на 12 месяцев с подпиской на поддержку ПО Keysight
Обеспечивает пропускную способность 1 Гбит/с, 2 млн одновременных Super Flow и 1 компонент Security / Security NP. Включает доступ к программе Application and Threat Intelligence (ATI) и обновлениям на приобретённый срок. При заказе необходимо указать срок лицензии; лицензия приобретается на целое число лет, цена указана за одну единицу на один год. Соответствует требованиям TAA.
939-9610
IXIA BreakingPoint VE (Virtual Edition) 10G — плавающая всемирная лицензия на 12 месяцев с подпиской на поддержку ПО Keysight
Обеспечивает пропускную способность 10 Гбит/с, 20 млн одновременных Super Flow и 2 компонента Security / Security NP. Включает доступ к программе Application and Threat Intelligence (ATI) и обновлениям на приобретённый срок. При заказе необходимо указать срок лицензии; лицензия приобретается на целое число лет, цена указана за одну единицу на один год. Соответствует требованиям TAA.
939-9640
IXIA BreakingPoint VE (Virtual Edition) 100G — плавающая всемирная лицензия на 12 месяцев с подпиской на поддержку ПО Keysight
Обеспечивает пропускную способность 100 Гбит/с, 200 млн одновременных Super Flow и 4 компонента Security / Security NP. Включает доступ к программе Application and Threat Intelligence (ATI) и обновлениям на приобретённый срок. При заказе необходимо указать срок лицензии; лицензия приобретается на целое число лет, цена указана за одну единицу на один год. Соответствует требованиям TAA.
939-9609
IXIA BreakingPoint VE (Virtual Edition) 1G — бессрочная плавающая всемирная лицензия
Обеспечивает пропускную способность 1 Гбит/с, 2 млн одновременных Super Flow и 1 компонент Security / Security NP. Включает доступ к программе Application and Threat Intelligence (ATI) и обновлениям на один год; цена указана за одну единицу. После окончания приобретённого срока доступ к обновлениям ATI можно продлить лицензией BreakingPoint VE ATI Renewal 909-0859. Соответствует требованиям TAA.
939-9619
IXIA BreakingPoint VE (Virtual Edition) 10G — бессрочная плавающая всемирная лицензия
Обеспечивает пропускную способность 10 Гбит/с, 20 млн одновременных Super Flow и 2 компонента Security / Security NP. Включает доступ к программе Application and Threat Intelligence (ATI) и обновлениям на один год; цена указана за одну единицу. После окончания приобретённого срока доступ к обновлениям ATI можно продлить лицензией BreakingPoint VE ATI Renewal 909-0859. Соответствует требованиям TAA.
939-9649
IXIA BreakingPoint VE (Virtual Edition) 100G — бессрочная плавающая всемирная лицензия
Обеспечивает пропускную способность 100 Гбит/с, 200 млн одновременных Super Flow и 4 компонента Security / Security NP. Включает доступ к программе Application and Threat Intelligence (ATI) и обновлениям на один год; цена указана за одну единицу. После окончания приобретённого срока доступ к обновлениям ATI можно продлить лицензией BreakingPoint VE ATI Renewal 909-0859. Соответствует требованиям TAA.
Характеристики Keysight IXIA BreakingPoint Virtual Edition (VE) — виртуализированная платформа тестирования приложений
Документация Keysight IXIA BreakingPoint Virtual Edition (VE) — виртуализированная платформа тестирования приложений и
Возможность автоматизации с помощью собственного ПО: интеграция, автоматизация измерений, собственные база данных и VISA-мост.
СПОАИ — специальное программное обеспечение для автоматизации измерений, разработанное на мощностях "Акметрон" — отечественного разработчика программного обеспечения, производителя и крупнейшего поставщика оборудования с 2012 года.
Это клиент-серверное приложение с многопользовательской распределённой архитектурой, которое решает задачи повышения производительности труда на производстве, сокращения длительности измерений и снижения требований к квалификации персонала. ПО внесено в реестр Минцифры: №28145
Ключевые преимущества:
- Полный цикл «под ключ»: от разработки до сопровождения
- Клиент-серверная архитектура с самостоятельной переналадкой
- Централизованный сбор и хранение результатов в БД с возможностью миграции в вашу БД
- Генератор отчетов на основе ваших шаблонов (docx. и xlsx.)
- Управление приборами с любым типом интерфейса
- ПО работает на системах Windows, Linux, MacOS, доступна веб-версия
Результаты внедрений:
- Непрерывная работа в автоматическом режиме до 48 часов
- До 4 500 измерений за этап
- Одновременное управление 15+ приборами
- Автоматизация техтренировки и полной программы испытаний выпускаемых изделий — более 10 контролируемых приборов на одном рабочем месте, до 4 500 автоматизированных измерений в каждом этапе, непрерывная работа в автоматическом режиме 24–48 часов
- Измерение радиотехнических характеристик приемопередающих модулей
- Автоматизация тестирования фотонных интегральных схем
- Контроль и испытания СВЧ-усилителей для космических аппаратов
Для каждого продукта мы предоставляем полный комплект документации: инструкция по установке с пошаговой настройкой, руководство по эксплуатации с описанием требований и рабочих процессов, презентация с обзором возможностей и кейсов внедрения.
Предоставим систему с учётом требований промышленных стандартов и рассчитанную на многолетнюю эксплуатацию. Также мы обеспечиваем соответствие отраслевым требованиям, надёжность архитектуры для критических систем и масштабируемость без потери стабильности.
Наши специалисты помогут вам решить самые сложные задачи по автоматизации, измерениям и интеграции


Сервисное обслуживание


